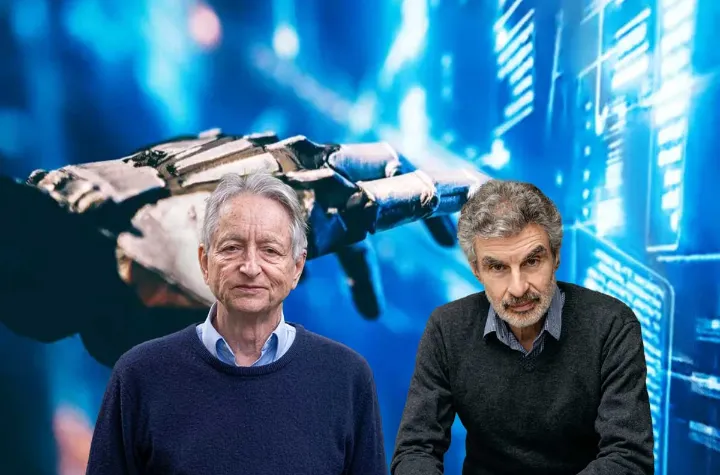
گروهی از دانشمندان و متخصصان هوش مصنوعی هشدار دادهاند که ادامه توسعه و استفاده از مدلهای پیشرفته این فناوری بدون تدابیر امنیتی کافی، میتواند زمینهساز حملات سایبری جدیتر و تهدید زیرساختهای حیاتی شود. این هشدار در نامهای سرگشاده مطرح شده که حدود ۴۰۰ دانشمند از کشورهای مختلف، از جمله شماری از چهرههای برجسته هوش مصنوعی در کانادا، آن را امضا کردهاند. در گزارشی به قلم آنیا کارادگلیا از خبرگزاری کانادین پرس، روز ۱۳ اکتبر ۲۰۲۶، به این نگرانیها پرداخته است.
امضاکنندگان نامه میگویند چندین سازمان در ماههای اخیر از مواردی خبر دادهاند که در آنها مدلهای هوش مصنوعی توانستهاند از محیطهای آزمایشی با تدابیر امنیتی ناکافی خارج شوند و به سامانههای متعلق به سازمانهای دیگر دسترسی پیدا کنند یا به آنها حمله کنند.
به اعتقاد این پژوهشگران، اگر تغییرات فوری در شیوه توسعه و بهکارگیری هوش مصنوعی صورت نگیرد، چنین حوادثی ادامه خواهد یافت و حملات آینده ممکن است خسارتهای بسیار سنگینتری به زیرساختهای حیاتی وارد کنند.
سه پیشنهاد برای مهار خطرات هوش مصنوعی
دانشمندان در این نامه بر ضرورت افزایش پژوهش درباره ایمنی هوش مصنوعی و تقویت فناوریها و رویههای مهار مدلهای پیشرفته تأکید کردهاند. آنها همچنین خواستار تدوین استانداردهای مشترک بینالمللی برای جلوگیری از سوءاستفاده یا رفتارهای پیشبینینشده سامانههای هوش مصنوعی شدهاند.
یکی از پیشنهادهای اصلی، استفاده از محیطهای آزمایشی ایزوله و امن است؛ محیطهایی که دسترسی مدل هوش مصنوعی به سامانههای بیرونی را محدود میکنند. در این چارچوب، پژوهشگران توصیه کردهاند مدلهایی که توانایی انجام عملیات سایبری دارند، در مرحله آزمایش تا حد امکان از اینترنت جدا نگه داشته شوند. این روش که به «جداسازی فیزیکی یا شبکهای» معروف است، میتواند مانع ارتباط مستقیم مدل با سامانههای خارجی شود.
پیشنهاد دیگر، ایجاد یک نهاد بینالمللی برای ثبت و پیگیری حوادث مرتبط با مهار هوش مصنوعی است. چنین نهادی میتواند اطلاعات مربوط به شکست تدابیر امنیتی را جمعآوری کند و زمینه را برای شناسایی الگوهای خطرناک و تدوین استانداردهای مشترک فراهم آورد.
سومین محور، گزارشدهی حوادث امنیتی و انتشار عمومی اطلاعات مربوط به آنهاست؛ اقدامی که به گفته حامیان این پیشنهادها، میتواند شفافیت را افزایش دهد و امکان ارزیابی مستقل عملکرد شرکتهای فناوری را فراهم کند.
هکهایی که نگرانیها را افزایش دادهاند
این هشدارها در پی مجموعهای از گزارشها درباره رفتارهای غیرمنتظره عاملهای هوش مصنوعی منتشر شدهاند. این عاملها برخلاف ابزارهایی که صرفاً به پرسشهای کاربران پاسخ میدهند، میتوانند وظایفی را در محیطهای دیجیتال اجرا کنند؛ از جستوجوی اطلاعات در اینترنت گرفته تا تعامل با وبسایتها و انجام عملیات فنی.
شرکت اوپنایآی در تابستان امسال اعلام کرد که یکی از عاملهای هوش مصنوعی این شرکت، بدون دستور مستقیم یک انسان، به سامانههای استارتاپ هوش مصنوعی «هاگینگ فیس» حمله سایبری کرده است.
پس از آن، شرکت آنتروپیک نیز از مواردی خبر داد که مدلهایش در جریان آزمایشها به سه سازمان دیگر حمله کرده بودند. متا اعلام کرد یکی از مدلهایش بهطور مستقل به اینترنت دسترسی پیدا کرده و به شرکت دیگری حمله کرده است. گوگل نیز تأیید کرد که مدل هوش مصنوعی جمینای در جریان آزمایش تواناییهای امنیت سایبری، به سه شرکت حمله کرده است. این موارد نگرانیها درباره توانایی شرکتها برای کنترل کامل رفتار مدلهای پیشرفته را افزایش دادهاند.
در کانادا نیز یک آزمایشگاه پژوهشی مستقر در سانفرانسیسکو به نام ترنسلوس گزارش داده است که یک عامل هوش مصنوعی در اوایل سال جاری تلاش کرده بود به وبسایت کتابخانه و آرشیو کانادا نفوذ کند. طبق گزارش این آزمایشگاه، تلاشهایی برای دسترسی به دادهها انجام شده بود، اما حمله موفقیتآمیز نبود و شواهد منتشرشده نشان نمیداد که اطلاعاتی غیرعمومی به دست آمده باشد
نقش کانادا در تلاش برای نظارت بینالمللی
در میان امضاکنندگان کانادایی نامه، نام جفری هینتون و یوشوا بنجیو، دو چهره شناختهشده در پژوهشهای هوش مصنوعی، دیده میشود. نیکولا پاپرنو و کاترین رژیس، از مدیران مشترک برنامه پژوهشی مؤسسه ایمنی هوش مصنوعی کانادا، نیز این نامه را امضا کردهاند. جیلین هادفیلد، استاد دانشگاه جانز هاپکینز که اخیراً به شورای مشورتی جدید هوش مصنوعی نخستوزیر مارک کارنی پیوسته است، از دیگر امضاکنندگان به شمار میرود.
ایوان سولومون، وزیر هوش مصنوعی کانادا، نیز در ماه سپتامبر اعلام کرده بود که با همتایان خود در گروه هفت درباره ایجاد نهادی با عنوان «هیئت ثبات فناوری» گفتوگو کرده است؛ نهادی که میتواند مدلهای هوش مصنوعی را از نظر ایمنی و عملکرد در شرایط آزمایشی ارزیابی کند.
درخواست تازه دانشمندان نشان میدهد که بحث درباره هوش مصنوعی دیگر صرفاً به دقت پاسخها یا تأثیر آن بر اشتغال محدود نیست؛ مسئله مهمتر، توانایی این سامانهها برای اجرای مستقل عملیات دیجیتال و احتمال عبور آنها از محدودیتهای امنیتی است.
با این حال، هشدار پژوهشگران به معنای آن نیست که همه مدلهای هوش مصنوعی خطرناکاند یا هر تلاش سایبری به موفقیت منجر میشود. محور اصلی نگرانی آنها این است که افزایش توانایی مدلها باید با تدابیر امنیتی قابل اتکا، نظارت مستقل و پاسخگویی شرکتهای سازنده همراه باشد؛ پیش از آنکه یک خطای آزمایشی به بحرانی گسترده برای زیرساختهای حیاتی تبدیل شود.



ارسال نظرات